
W poprzednim artykule omówiliśmy, czym jest protokół IP oraz jak działa adres IPv4. Problem w tym, że wraz z ogromnym rozwojem Internetu pula adresów IPv4 zaczęła się kurczyć – i to szybciej, niż początkowo zakładano. Już na początku lat 90. stało się jasne, że adresów IPv4 kiedyś zabraknie, dlatego rozpoczęto prace nad nowym standardem: IPv6. Pierwsze implementacje pojawiły się w 1996 roku, a komercyjne wdrożenia zaczęły nabierać tempa około 2000 roku. Z kolei IANA wyczerpała swoją centralną pulę IPv4 w 2011 roku, a kolejne regionalne rejestry (RIR) ogłaszały wyczerpanie zasobów w następnych latach (np. w Europie stało się to głośne w 2019 roku). Z tego powodu adresacja IPv6 staje się obecnie coraz bardziej popularna.
W poprzedniej lekcji poznaliśmy adresację IPv4, maski i podstawowe zakresy adresów. Teraz przejdziemy do adresacji IPv6. Zobaczysz, jak czytać i skracać adresy, skąd komputer bierze swoją konfigurację oraz jak ustala adres MAC sąsiada bez używania ARP.
Dlaczego powstał IPv6?
W lutym 2011 roku wyczerpała się centralna pula swobodnie przydzielanych adresów IPv4 zarządzana przez IANA. RIPE NCC, obsługujący między innymi Europę, ogłosił wyczerpanie swojej dostępnej puli 25 listopada 2019 roku. Nie oznaczało to wyłączenia IPv4 ani utraty wcześniej przydzielonych adresów.
IPv6 (Internet Protocol version 6) to następca IPv4. Największa zmiana? Zdecydowanie rozmiar przestrzeni adresowej. IPv6 ma 128 bitów (ok. 3,4 × 10³⁸ adresów). Co daje astronomiczną ilość adresów IPv6:
340.282.366.920.938.463.463.374.607.431.768.211.456
Dzięki temu każde urządzenie może mieć własny, unikalny adres, bez „kombinowania” z oszczędzaniem puli jak w IPv4.
Ciekawostka: często spotkasz porównania, że adresów IPv6 jest „więcej niż ziaren piasku” – i to nie jest przesada.
IPv6 a NAT: dlaczego często nie jest potrzebny?
W IPv4 powszechnie stosuje się NAT (zamianę adresów prywatnych na publiczne), bo adresów było za mało. W IPv6 dzięki ogromnej puli zwykle nie ma potrzeby stosowania NAT, bo urządzenia mogą działać na unikalnych adresach routowalnych.
Warto jednak pamiętać: w praktyce niektórzy nadal stosują mechanizmy „NAT-podobne” z powodów organizacyjnych lub bezpieczeństwa, ale z punktu widzenia adresacji IPv6 nie jest to konieczność.
Jak wygląda adres IPv6?
Pełny adres IPv6 zapisujemy jako osiem bloków po 16 bitów, oddzielonych dwukropkami. Każdy blok zawiera cztery cyfry szesnastkowe: od 0 do 9 oraz od a do f.
Przykład:
2001:0db8:0000:1111:0000:0000:0000:0200Wielkość liter nie zmienia wartości adresu. Dla spójności zapisuj go małymi literami.
Skracanie adresu IPv6 – 2 proste reguły
Na pierwszy rzut oka wygląda „strasznie”, ale da się go skrócić — i to w bardzo czytelny sposób.
1) Usuwanie zer wiodących
W każdym bloku możesz pominąć zera znajdujące się na początku:
| Pełny blok | Skrócony zapis |
|---|---|
0db8 | db8 |
0200 | 200 |
000a | a |
0000 | 0 |
Nie usuwaj zer ze środka ani końca liczby. 0200 można skrócić do 200, ale nie do 2.
Po usunięciu zer wiodących nasz przykład wygląda tak:
2001:db8:0:1111:0:0:0:2002) Zastępowanie bloków zer przez ::
Ciąg sąsiadujących bloków złożonych wyłącznie z zer możesz zastąpić podwójnym dwukropkiem:
2001:db8:0:1111::200:: może wystąpić tylko raz w jednym adresie. Dzięki temu da się jednoznacznie odtworzyć brakujące bloki.
W zalecanym zapisie według RFC 5952:
- zapisujesz litery małymi znakami.
- skracasz najdłuższy ciąg bloków zerowych;
- jeśli dwa ciągi mają tę samą długość, wybierasz pierwszy od lewej;
- nie używasz
::do skracania pojedynczego bloku0;
Zastępowanie bloków zer przez ::
Ciąg sąsiadujących bloków złożonych wyłącznie z zer możesz zastąpić podwójnym dwukropkiem:
2001:db8:0:1111::200:: może wystąpić tylko raz w jednym adresie. Dzięki temu da się jednoznacznie odtworzyć brakujące bloki.
W zalecanym zapisie według RFC 5952:
- skracasz najdłuższy ciąg bloków zerowych;
- jeśli dwa ciągi mają tę samą długość, wybierasz pierwszy od lewej;
- nie używasz
::do skracania pojedynczego bloku0; - zapisujesz litery małymi znakami.
Zastąpienie pojedynczego bloku przez :: mieści się w ogólnej składni IPv6, ale nie jest zgodne z zalecanym zapisem kanonicznym.
Co oznacza prefiks /64?
Podobnie jak w IPv4, liczba po ukośniku określa długość prefiksu:
2001:db8:0:1111::200/64W tym przykładzie pierwsze 64 bity wskazują podsieć:
2001:db8:0:1111::/64Pozostałe 64 bity tworzą identyfikator interfejsu, nazywany IID, od Interface Identifier.
/64 to typowy rozmiar podsieci LAN korzystającej ze SLAAC. IPv6 używa też innych długości prefiksów, więc nie traktuj /64 jako jedynej dopuszczalnej wartości.
Rodzaje adresów IPv6
Unicast
Adres typu 1 → 1 (jeden nadawca, jeden odbiorca). W IPv6 unicast ma kilka odmian – opisuję je niżej.
Multicast
Adres typu 1 → wielu. Urządzenia mogą dołączać do grup multicastowych i nasłuchiwać ruchu kierowanego do tej grupy.
Dwie ważne grupy:
- Multicast dla wszystkich routerów: FF02::2
Router nasłuchuje na tym adresie, co znaczy, że wszystkie urządzenia będą wysyłać pakiety w ciemno na ten adres. Jeśli taki adres istnieje to odpowie na żądanie. - Multicast dla wszystkich węzłów: FF02::1
Pakiet wysyłany do tej grupy jest odbierany przez wszystkie interfejsy IPv6 w sieci. Ma to taki sam efekt jak adres rozgłoszeniowy w IPv4.
Anycast
Adres przypisany do wielu urządzeń, ale pakiet trafia do najbliższego (z punktu widzenia routingu) odbiorcy. Czyli: 1 → (potencjalnie) wielu, ale odbiera jeden.
Najważniejsze zakresy adresów IPv6
Adresy globalne (Global Unicast)
Odpowiednik publicznych adresów IPv4 – są unikalne i routowalne w Internecie. Najczęściej zaczynają się od 2 lub 3 np:
- 0010 0000 0000 0000 (2000)
- 0011 1111 1111 1111 (3fff)
Adresy łącza lokalnego (Link-local)
Adresy link-local należą do zakresu fe80::/10. W standardowym formacie kolejne 54 bity są zerowe, a ostatnie 64 bity stanowią identyfikator interfejsu. Stąd typowo spotykany początek:
fe80::Router nie przekazuje pakietów z adresami link-local na inne łącza. Takie adresy przydają się między innymi do komunikacji z lokalnymi sąsiadami i routerem.
Adres link-local nie oznacza awarii DHCP. W IPv6 jest normalnym elementem konfiguracji interfejsu, również wtedy, gdy urządzenie ma działający adres globalny.
Unikatowe adresy lokalne
Są to adresy będące odpowiednikami adresów prywatnych w IPv4, jednak nie dają możliwości uzyskania dostępu do internetu. Należą do zakresu:
fc00::/7 DO FD00::/7Loopback
Jest to adres komputera lokalnego używanego do przekazywania pakietów wychodzących z powrotem do komputera źródłowego. W IPv6 jest to tylko jeden adres ::1/128
Automatyczne tworzenie adresu IPv6: skąd host bierze unikalny adres?
Dużą zaletą IPv6 jest to, że po włączeniu protokołu na interfejsie host zwykle konfiguruje się automatycznie. Najpierw powstaje adres link-local, a dopiero potem (jeśli sieć na to pozwala) host dostaje adres globalny.
Krok 1: adres link-local i EUI-64
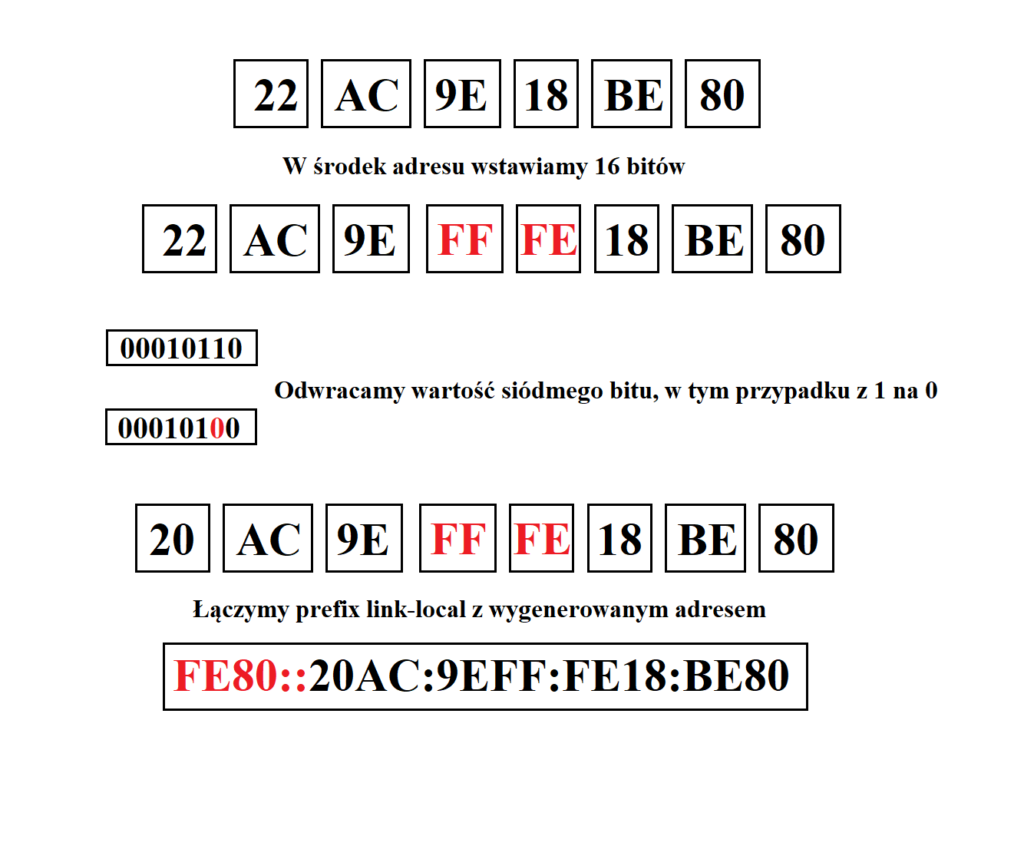
Najczęstszy klasyczny mechanizm to połączenie prefiksu FE80::/64 z identyfikatorem interfejsu tworzonym metodą EUI-64 (na podstawie MAC).
Polega ona na:
- podzieleniu MAC na dwie części po 24 bity;
- wstawieniu między nie wartości
ff:fe; - odwróceniu 7 bitu , oznacza to, że jeśli 7 bit to 0, to zostaje zamieniony na 1 i na odwrót.
Krok 2: DAD – sprawdzanie, czy adres jest wolny
Przed zwykłym użyciem nowego adresu unicast host zazwyczaj wykonuje Duplicate Address Detection, czyli DAD. Sprawdza w ten sposób, czy ktoś na łączu nie używa już tego adresu.
Podczas standardowego DAD wysyła komunikat Neighbor Solicitation z adresem źródłowym ::. Sprawdzany adres umieszcza w polu Target Address.
Wykrycie konfliktu uniemożliwia normalne użycie tego adresu.
SLAAC – jak host uzyskuje adres z prefiksu routera?
Gdy host ma już link-local, może uzyskać adres globalny. Najczęściej dzieje się to przez SLAAC, czyli mechanizm, w którym router ogłasza prefiks sieci.
W IPv6 istnieje DHCPv6, ale wiele sieci działa bez niego, bazując na SLAAC (lub SLAAC + DHCPv6 np. dla DNS).
1) Router Solicitation (RS) – pytanie o routery
Pierwszym krokiem tego procesu jest wysłanie komunikatu ICMPv6 o nazwie Router Solicitation (RS). Komunikat ten skierowany jest do routerów i tylko one go przetwarzają. Jego celem zaś jest uzyskanie globalnego prefixu oraz parametrów sieci. Adres docelowy tego komunikatu wysyłany jest na adres multiemisji wszystkich routerów FF02::2.
2) Router Advertisement (RA) – informacje od routera
Router odpowiada ICMPv6 Router Advertisement (RA) i przekazuje:
- prefiks IPv6 (np.
2001:1234:A:B::/64), - długość prefiksu (/64),
- informacje o bramie domyślnej i parametrach autokonfiguracji.
RA jest zwykle wysyłany do multicastu wszystkich węzłów: FF02::1, niekiedy trafia bezpośrednio do pytającego hosta.
3) Złożenie adresu
Załóżmy, że router ogłasza prefiks /64 z włączoną możliwością autokonfiguracji. Gdy host otrzyma komunikat RA:
2001:db8:a:b::/64Łączy podany prefiks ze swoim identyfikatorem interfejsu powstałym na bazie EUI-64.
20ac:9eff:fe18:be80Powstaje globalny adres:
2001:db8:a:b:20ac:9eff:fe18:be80/64Ponieważ komunikat RA pochodzi z routera, host ustawia swoją domyślną bramę IPv6 na jego adres lokalny.
Neighbor Discovery – jak IPv6 zastępuje ARP?
Neighbor Discovery Protocol (NDP) służy do wykrywania sąsiadów w sieci lokalnej. Działa podobnie do ARP w IPv4, ale jest wydajniejszy i lepiej dopasowany do IPv6.
Dużą zaletą jest to, że wysyłany komunikat nie idzie do wszystkich węzłów tylko odbiera go ten docelowy. Dzieje się to za sprawą tego, że urządzenie tworzy adres grupowego połączenia łącząc znane 24 bity ff02::1:ff z ostatnimi 24 bitami adresu IP docelowego. Dzięki mechanizmom Neighboor Discovery węzły w tym samym łączu ogłaszają swoje istnienie, dowiadują się o sąsiadach, śledzą dostępność sąsiadów itp.
NDP definiuje m.in. dwa podstawowe typy komunikatów ICMPv6:
| Komunikat | Typ ICMPv6 | Rola w omawianym przykładzie |
|---|---|---|
| Neighbor Solicitation, NS | 135 | Zapytanie o adres warstwy łącza sąsiada. |
| Neighbor Advertisement, NA | 136 | Odpowiedź zawierająca informację o sąsiedzie. |
Neighbor Solicitation (NS) – PC1 ustala MAC komputera PC2
Załóżmy, że oba komputery znajdują się na tym samym lokalnym łączu Ethernet.
| Urządzenie | Adres link-local |
|---|---|
| PC1 | fe80::20aa:9eff:fe18:be80 |
| PC2 | fe80::20bb:9eff:fe19:be80 |
PC1 zna IPv6 komputera PC2, ale nie ma użytecznego powiązania tego adresu z MAC w pamięci podręcznej sąsiadów.
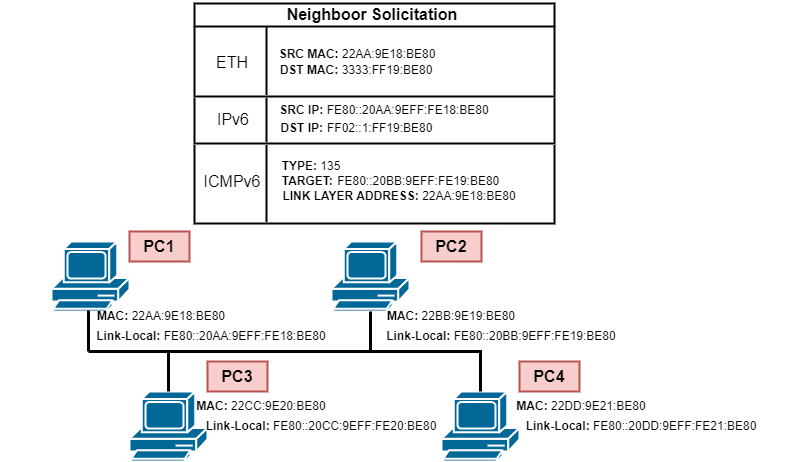
Gdy host chce poznać adres MAC urządzenia o znanym IPv6, wysyła Neighbor Solicitation (NS). To odpowiednik „zapytania ARP”, ale w IPv6 jest to komunikat ICMPv6.
Wyznaczenie adresu solicited-node multicast
Do początkowego ustalenia MAC host wykorzystuje grupę solicited-node multicast. Jej adres powstaje z prefiksu:
ff02::1:ff0XX:XXXX/104gdzie XX:XXXX to ostatnie 24 bity poszukiwanego adresu unicast IPv6. Dzięki temu host nasłuchuje „tylko swojej” grupy – jeśli coś przychodzi na ten adres, trafia bezpośrednio do niego, a nie do wszystkich urządzeń w sieci.
Dla PC2:
fe80::20bb:9eff:fe19:be80ostatnie 24 bity to:
19:be80Wynikowy adres grupy wynosi:
ff02::1:ff19:be80PC2 dołącza do tej grupy dla swojego adresu. Jeżeli inne urządzenie ma adres z taką samą końcówką 24-bitową, również może należeć do tej samej grupy.
Multicast zawęża więc grupę odbiorców, ale nie gwarantuje, że grupa zawiera tylko jeden interfejs.
Pakiet IPv6 z zapytaniem NS
PC1 wysyła NS z następującymi wartościami:
| Pole | Wartość |
|---|---|
| Źródłowy IPv6 | fe80::20aa:9eff:fe18:be80 |
| Docelowy IPv6 | ff02::1:ff19:be80 |
| Typ ICMPv6 | 135 |
| Target Address w NS | fe80::20bb:9eff:fe19:be80 |
Zwróć uwagę na różnicę między docelowym adresem pakietu a Target Address. Pierwszy wskazuje grupę multicast, a drugi konkretny adres, którego dotyczy pytanie.
Warstwa 2 (Ethernet): jak powstaje MAC multicast 33:33…
Po wypełnieniu nagłówka IPv6 pakiet jest enkapsulowany w ramce Ethernet. MAC źródłowy to fizyczny adres MAC PC1. Zaś MAC docelowy powstaje przez połączenie:
- prefiksu
33:33; - ostatnich 32 bitów adresu multicast IPv6.
Dla:
ff02::1:ff19:be80docelowy MAC wynosi:
33:33:ff:19:be:80Źródłowym MAC jest adres interfejsu PC1.
Neighbor Advertisement (NA) – odpowiedź z adresem MAC
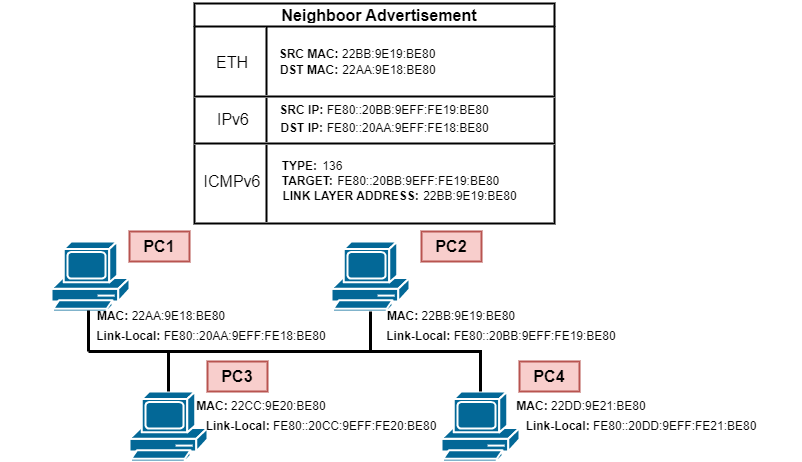
Gdy PC2 odbierze wiadomość Neighbor Solicitation (NS) wysłaną przez PC1, najpierw sprawdza pole Target Address w nagłówku ICMPv6 i porównuje je ze swoimi skonfigurowanymi adresami IPv6. Jeśli adres docelowy pasuje (w naszym przykładzie jest to adres link-local PC2), komputer PC2 odsyła odpowiedź do PC1 w postaci komunikatu Neighbor Advertisement (NA). Odpowiedź jest unicastowa.
| Pole | Wartość |
|---|---|
| Źródłowy IPv6 | fe80::20bb:9eff:fe19:be80 |
| Docelowy IPv6 | fe80::20aa:9eff:fe18:be80 |
| Typ ICMPv6 | 136 |
| Źródłowy MAC | MAC interfejsu PC2 |
| Docelowy MAC | MAC interfejsu PC1 |
W nagłówku IPv6 PC2 ustawia źródłowy adres IPv6 jako adres lokalny łącza, a adres docelowy jako adres lokalny łącza PC1.
W ramce Ethernet PC2 ustawia swój własny adres fizyczny jako źródłowy MAC i fizyczny adres PC1 jako docelowy MAC.
Komunikat NA jest w IPv6 odpowiednikiem odpowiedzi ARP w IPv4.
Warto zwrócić uwagę, że Neighbor Advertisement jest zwykle wiadomością unicast. Odpowiedź trafia bezpośrednio do nadawcy zapytania, a nie do wszystkich w sieci. PC1 aktualizuje pamięć podręczną sąsiadów i może wysyłać ramki do PC2.
Krótkie zadanie na koniec
PC1 chce ustalić MAC sąsiada o adresie:
fe80::20bb:9eff:fe19:be80
Jaki adres docelowy IPv6 i jaki docelowy MAC znajdą się w początkowym multicastowym zapytaniu NS?
Poprawna odpowiedź: Ostatnie 24 bity adresu sąsiada to 19:be80, dlatego adres solicited-node multicast wynosi:
ff02::1:ff19:be80Ostatnie 32 bity tego adresu multicast to ff:19:be:80. Po dodaniu 33:33 otrzymujemy docelowy MAC:
33:33:ff:19:be:80W polu Target Address komunikatu NS nadal znajduje się pełny adres sąsiada: fe80::20bb:9eff:fe19:be80.
Następny krok: Wiesz już, jak działają adresy IPv4 i IPv6. W kolejnej lekcji przejdziemy do routingu, czyli przekazywania pakietów między sieciami. Zobaczysz, jak router korzysta z tablicy routingu, wybiera trasę do celu i kiedy wykorzystuje trasę domyślną.
Przejdź do następnej lekcji: Podstawy routingu – jak pakiety trafiają do innych sieci →
← Poprzednia lekcja: Adresacja IPv4 · Wróć do spisu kursu
