
Do tej pory rozważania o sieci dotyczyły głównie komunikacji w obrębie sieci lokalnej. Tam sprawa jest dość prosta: host sprawdza, czy odbiorca znajduje się w tej samej podsieci, ustala jego adres MAC i wysyła ramkę bezpośrednio do celu. Problem zaczyna się wtedy, gdy urządzenie docelowe znajduje się w innej sieci. Wtedy pakiet nie może zostać dostarczony bezpośrednio i musi przejść przez urządzenie pośredniczące, czyli router. W poprzednich lekcjach poznaliśmy adresację IPv4 i IPv6 oraz lokalną komunikację przez ARP i Neighbor Discovery. Teraz przejdziemy przez podstawy routingu. Zobaczysz, skąd router zna trasy, jak odczytać tablicę routingu i dlaczego „najlepsza droga” nie zawsze oznacza najmniejszą liczbę routerów po drodze.
Na pierwszy rzut oka może to wyglądać prawie magicznie. Wysyłasz dane z laptopa w domu, a po chwili trafiają one na serwer albo komputer w zupełnie innej sieci, czasem nawet na drugim końcu świata. Ale po drodze nie dzieje się żadna magia. To po prostu dobrze zorganizowany proces podejmowania decyzji o tym, którędy pakiet ma zostać wysłany dalej. I właśnie tym zajmuje się routing.
Czym jest Routing ?
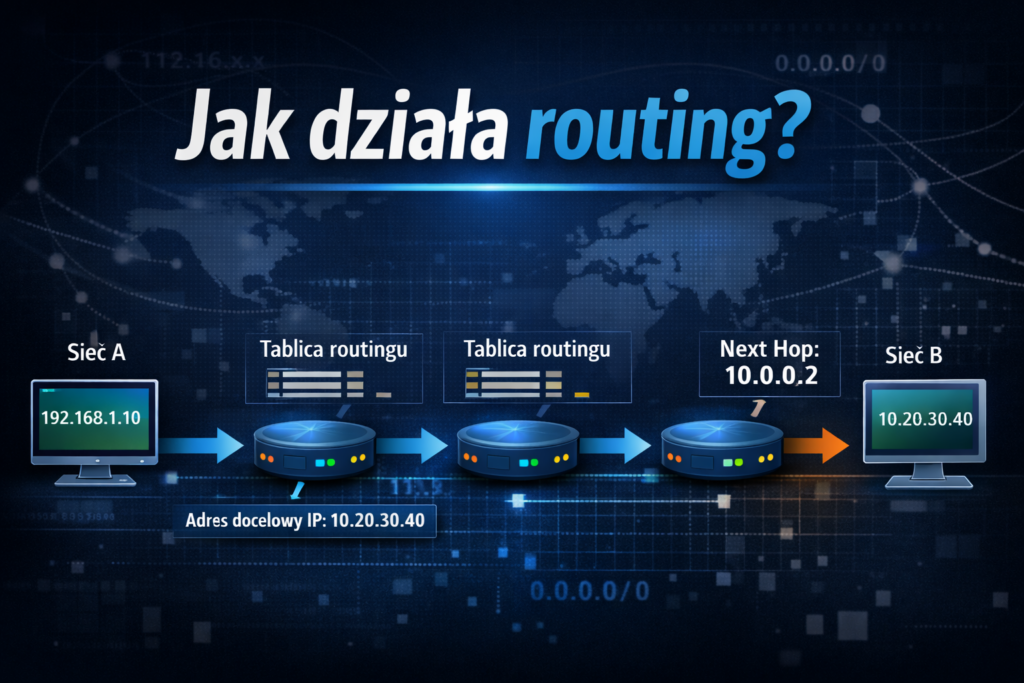
Routing to proces kierowania ruchem pomiędzy sieciami. Polega na wybraniu najlepszej ścieżki dla pakietów danych, które są przesyłane od jednego urządzenia do drugiego. Jeśli host docelowy nie znajduje się w tej samej sieci lokalnej, pakiet musi zostać przekazany do routera, a router podejmuje decyzję, gdzie wysłać go dalej. Właśnie ta decyzja jest sednem routingu.
Router zwykle nie przechowuje pełnej listy urządzeń, przez które pakiet przejdzie aż do celu. Wystarczy mu informacja o następnym skoku, czyli kolejnym routerze, lub o interfejsie prowadzącym bezpośrednio do sieci docelowej.
Jak to więc wygląda w praktyce?
Załóżmy, że wysyłasz dane z laptopa w swojej domowej sieci do urządzenia znajdującego się w zupełnie innej sieci. Twój komputer najpierw sprawdza, czy adres docelowy należy do tej samej podsieci. Jeśli nie, uznaje, że nie może dostarczyć pakietu bezpośrednio. Wtedy wysyła go do bramy domyślnej, czyli najczęściej do domowego routera. Nie każdy pakiet do obcej sieci musi więc trafić do bramy domyślnej. Komputer może mieć dodatkową trasę, na przykład do sieci firmowej przez VPN.
Gdy router otrzyma pakiet, analizuje jego docelowy adres IP. Następnie sprawdza w swojej tablicy routingu, którędy najlepiej wysłać go dalej. Jeśli zna dokładną trasę do tej sieci, kieruje pakiet do odpowiedniego kolejnego routera albo bezpośrednio do sieci docelowej. Jeśli nie ma bardziej szczegółowego wpisu, może użyć trasy domyślnej, czyli takiego “planu awaryjnego” dla ruchu do nieznanych sieci.
W praktyce pakiet bardzo rzadko trafia do celu po jednym przeskoku, chyba że mówimy o bardzo małej i prostej infrastrukturze. Zwykle po drodze napotyka kolejne routery. Każdy z nich wykonuje podobną operację: sprawdza adres docelowy, porównuje go z własną tablicą routingu i wysyła pakiet dalej. To oznacza, że routing nie jest jedną decyzją podjętą na początku drogi, ale serią decyzji podejmowanych po drodze przez kolejne routery.
Gdy pakiet w końcu dotrze do routera, który jest bezpośrednio podłączony do sieci docelowej, ten może już dostarczyć go do urządzenia końcowego. Na tym etapie router zna lokalną sieć, więc może rozwiązać adres IP odbiorcy na odpowiedni adres MAC i przekazać ramkę do właściwego hosta.
Odpowiedź również potrzebuje trasy. Poprawna droga od laptopa do serwera nie gwarantuje jeszcze, że serwer będzie mógł odesłać dane. Droga powrotna może przebiegać przez inne routery.
Czym jest tablica routingu ?
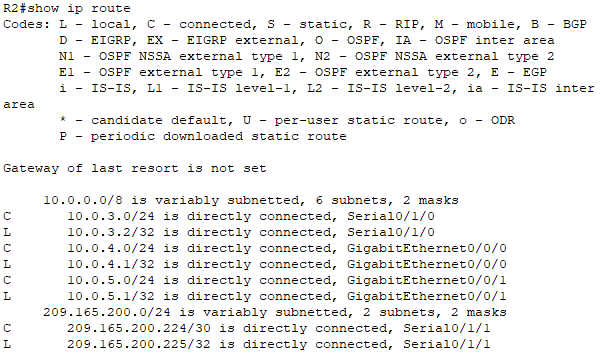
Wspomnieliśmy już kilka razy o tablicy routingu, więc teraz warto dokładnie wyjaśnić, czym ona jest. Tablica routingu to zestaw wpisów przechowujących informacje o tym, jak dotrzeć do poszczególnych sieci. Router korzysta z niej przy podejmowaniu decyzji, którędy wysłać pakiet dalej. Można ją traktować jak mapę dróg, z której router korzysta przy każdym pakiecie. Na urządzeniach Cisco tablicę routingu można wyświetlić poleceniem: show ip route
Co oznaczają litery przy trasach?
Wpisy w tablicy routingu są zwykle oznaczane literami, które informują, skąd dana trasa pochodzi. Przykładowo:
| Kod | Znaczenie |
|---|---|
C | Sieć bezpośrednio połączona z routerem |
L | Lokalny adres interfejsu routera |
S | Trasa statyczna |
R | Trasa poznana przez RIP |
O | Trasa poznana przez OSPF |
D | Trasa poznana przez EIGRP |
B | Trasa poznana przez BGP |
Zawsze sprawdź legendę wyświetloną nad tablicą. Dodatkowe oznaczenia mogą określać dokładniejszy typ trasy.
Jak odczytać pojedynczy wpis?
Poniżej znajduje się przykładowy wpis poglądowy:
O 10.1.1.0/24 [110/20] via 192.168.1.2, 00:00:12, GigabitEthernet0/0Odczytaj go tak:
| Fragment | Znaczenie |
|---|---|
O | Trasa pochodzi z OSPF |
10.1.1.0/24 | Prefiks docelowy |
110 | Dystans administracyjny |
20 | Metryka OSPF |
via 192.168.1.2 | Adres następnego routera |
00:00:12 | Czas od ostatniej aktualizacji wpisu |
GigabitEthernet0/0 | Interfejs wyjściowy |
Wartości w nawiasach mają postać [dystans administracyjny/metryka]. Nazwa interfejsu w Twoim urządzeniu może być inna. O tych dwóch wartościach opowiemy szerzej za chwilę, bo mają ogromne znaczenie przy wyborze najlepszej trasy.
Skąd router zna trasy?
Tablica routingu zwykle zawiera trzy podstawowe rodzaje tras:
Sieci bezpośrednio połączone
Takie wpisy pojawiają się automatycznie, gdy interfejs routera dostanie adres IP i zostanie aktywowany. Wpisy te oznaczane są literką C. Jeśli router ma interfejs w sieci 192.168.1.0/24, to od razu wie, że ta sieć jest osiągalna bezpośrednio przez ten interfejs. Nie trzeba dodawać takiej trasy ręcznie. To najbardziej podstawowy typ wpisu w tabeli.
Wpis L wskazuje natomiast własny adres routera. Dla IPv4 jest to trasa /32, dzięki której urządzenie rozpoznaje pakiety przeznaczone do niego samego.
Trasa domyślna
Trasa domyślna jest używana wtedy, gdy w tablicy routingu nie ma bardziej szczegółowego dopasowania. W IPv4 zapisuje się ją jako:
0.0.0.0/0W IPv6 odpowiednikiem jest:
::/0Trasa domyślna może być skonfigurowana statycznie albo poznana dynamicznie. Nie jest więc osobnym sposobem pozyskiwania tras.
W domowym routerze często prowadzi w stronę operatora. Nie musi być trasą awaryjną — może obsługiwać większość normalnego ruchu wychodzącego.
Jeśli nie ma ani pasującej trasy szczegółowej, ani domyślnej, router odrzuca pakiet.
Trasy statyczne
Trasy statyczne są konfigurowane ręcznie przez administratora. Nie zmieniają się same i nie aktualizują się automatycznie po zmianie topologii. To daje dużą kontrolę, ale oznacza też więcej pracy. W małych sieciach takie podejście potrafi być bardzo wygodne i przejrzyste. Takie trasy dobrze sprawdzają się w małych, przewidywalnych sieciach. Są też często wykorzystywane jako trasy domyślne lub zapasowe. W dużych środowiskach ręczne zarządzanie wszystkimi trasami szybko staje się męczące i podatne na błędy.
Trasy dynamiczne
Trasy dynamiczne router poznaje dzięki protokołom takim jak OSPF, EIGRP czy BGP.
Odpowiednio skonfigurowane routery wymieniają informacje, a następnie wybierają trasy zgodnie z zasadami danego protokołu. Po awarii mogą wykryć zmianę i wybrać inną dostępną drogę.
Proces dochodzenia do aktualnego, spójnego stanu nazywamy zbieżnością. Nie zachodzi natychmiast, a protokół nie zapewni drogi zapasowej, jeśli taka droga fizycznie nie istnieje.
Jak router wybiera najlepszą trasę?
To jedno z najważniejszych pytań w routingu. Router może znać wiele tras do różnych sieci, a czasem nawet kilka tras do tej samej sieci. Musi więc zdecydować, którą z nich wybrać. I nie robi tego losowo. W praktyce obowiązuje tu kilka bardzo konkretnych zasad.
Najniższy dystans administracyjny
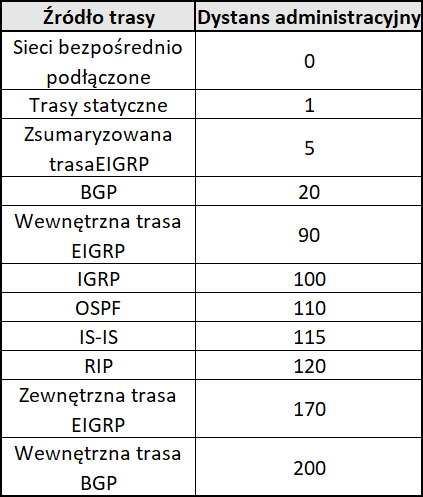
Jeśli do tej samej sieci istnieją dwie trasy o tym samym prefiksie, router patrzy na dystans administracyjny. To wartość mówiąca, jak bardzo router ufa źródłu danej trasy. Im niższa wartość, tym większe zaufanie.
Na przykład trasa statyczna zwykle ma niższy dystans administracyjny niż trasa poznana przez dynamiczny protokół routingu. Jeśli więc router zna dwie trasy do tej samej sieci – jedną statyczną i jedną z RIP -najczęściej wybierze trasę statyczną, bo jej dystans administracyjny jest niższy. Poniższa tabela przedstawia domyślne wartości dystansu administracyjnego na routerach Cisco.
Najbardziej szczegółowa trasa
Gdy trasy są już zainstalowane, dla docelowego adresu IP obowiązuje longest prefix match, czyli najdłuższy pasujący prefiks.
Załóżmy, że tablica zawiera:
| Trasa | Źródło | AD |
|---|---|---|
10.0.0.0/8 | Trasa statyczna | 1 |
10.1.1.0/24 | OSPF | 110 |
0.0.0.0/0 | Trasa statyczna | 1 |
Dla adresu 10.1.1.50 router wybierze 10.1.1.0/24. Pasują wszystkie trzy wpisy, ale /24 jest najbardziej szczegółowy.
Najniższa metryka
Jeśli dwie trasy pochodzą z tego samego źródła albo mają ten sam dystans administracyjny, router patrzy na metrykę. Metryka to koszt danej trasy, liczony w sposób zależny od protokołu routingu. W jednym protokole może to być liczba przeskoków, w innym przepustowość, koszt łącza albo kombinacja kilku parametrów.
| Protokół | Podstawa oceny ścieżki |
|---|---|
| RIP | Liczba przeskoków |
| OSPF | Koszt; dla typowej ścieżki wewnątrz obszaru suma kosztów łączy |
| EIGRP | Metryka złożona, domyślnie uwzględniająca przepustowość i opóźnienie |
Protokoły routingu dynamicznego
Jak wspomnieliśmy wcześniej, trasy mogą być dodawane dynamicznie dzięki protokołom routingu. Ich zadaniem jest umożliwienie routerom wymiany informacji o sieci i wyznaczania najlepszych ścieżek. Na początek poznaj trzy podejścia.
Protokoły wektora odległości
Przekazują informacje o trasach sąsiednim routerom i zwykle operują na pojęciu odległości do celu. Protokoły te mierzą odległość na podstawie liczby przeskoków, które dane muszą przejść, aby dotrzeć do celu. Liczba przeskoków to zasadniczo liczba routerów potrzebnych do dotarcia do miejsca docelowego. Protokołami wektora odległości są protokoły: RIP, EIGRP.
Protokoły stanu łącza
Protokoły te mają inne podejście do znajdowania najlepszej ścieżki routingu, ponieważ nie wysyłają tablic routingu, zamiast tego routery powiadamiają się nawzajem o wykryciu zmian trasy. Trasa jest obliczana na podstawie długości ścieżki do miejsca docelowego i kosztu zasobów.
Najważniejszym przykładem jest OSPF. To bardzo popularny protokół routingu wewnętrznego, używany w większych sieciach. OSPF korzysta z komunikatów LSA (Link-State Advertisement), które informują inne routery o zmianach w topologii. Dzięki temu routery mogą szybko reagować na zmiany i przeliczać trasy. Protokołami stanu łącza są protokoły: OSPF, IS-IS.
BGP
Ten protokół warto potraktować trochę osobno, bo nie jest po prostu kolejnym “zwykłym protokołem wewnętrznym” jak RIP czy OSPF. To protokół typu path vector, powszechnie używany pomiędzy operatorami i dużymi autonomicznymi systemami w internecie. W praktyce to właśnie BGP odpowiada za wymianę tras pomiędzy ogromnymi częściami globalnej sieci.
Krótkie zadanie na koniec
W tablicy routingu znajdują się trzy aktywne wpisy:
10.0.0.0/8 — trasa statyczna, AD: 1.
10.1.1.0/24 — trasa poznana przez OSPF, AD: 110.
0.0.0.0/0 — trasa statyczna, AD: 1.
Która trasa zostanie użyta dla pakietu do 10.1.1.50? Czy odpowiedź zmieni się po usunięciu wpisu /24?
Poprawna odpowiedź: Najpierw zostanie użyta trasa 10.1.1.0/24, ponieważ ma najdłuższy pasujący prefiks. Niższe AD trasy /8 tego nie zmienia.
Po usunięciu /24 router wybierze 10.0.0.0/8. Trasa domyślna będzie użyta dopiero wtedy, gdy nie pozostanie żadne bardziej szczegółowe dopasowanie.
Następny krok: Wiesz już, jak router wybiera drogę dla pakietów. Teraz sprawdzimy, skąd komputer otrzymuje adres IP, maskę podsieci, bramę domyślną i adres serwera DNS. W kolejnej lekcji poznasz DHCP – usługę, która automatyzuje przekazywanie tych ustawień urządzeniom w sieci.
Przejdź do następnej lekcji: DHCP – co to jest, jak działa i do czego służy w sieci →
← Poprzednia lekcja: Czym jest IPv6? Budowa, adresacja IPv6, SLAAC i NDP · Wróć do spisu kursu
