Kontynuując analogię metropolii z poprzedniego artykułu, dołóżmy kolejną cegiełkę, tym razem: uprawnienia w Linuksie. Możesz je traktować jak prawa miejskie – określają, kto może wprowadzać zmiany w „infrastrukturze” systemu: tworzyć, modyfikować lub usuwać pliki i katalogi. W świecie Linuksa uprawnienia definiują, kto ma dostęp do pliku lub katalogu i co może z nim zrobić. To jak punkt kontroli bezpieczeństwa dla Twoich danych – dzięki niemu tylko autoryzowani użytkownicy mogą czytać, edytować lub uruchamiać wybrane zasoby.
W poprzedniej lekcji poznaliśmy użytkowników i grupy. Teraz zobaczysz, jak uprawnienia w Linuksie określają ich dostęp do danych. Nauczysz się odczytywać zapis rwx, używać chmod, chown i chgrp oraz rozpoznawać działanie SUID, SGID, sticky bitu i umask.
Przygotowanie do ćwiczeń
Polecenia wykonuj na swojej maszynie z Linuksem, używanej w poprzednich lekcjach. Do ćwiczeń we własnym katalogu domowym wystarczy zwykłe konto użytkownika. Operacje wymagające roota oznaczę osobno.
Utwórz katalog na przykłady:
mkdir ~/uprawnienia-lab
cd ~/uprawnienia-lab
touch notatka.txt
mkdir dokumenty
Rodzaje uprawnień w Linuksie
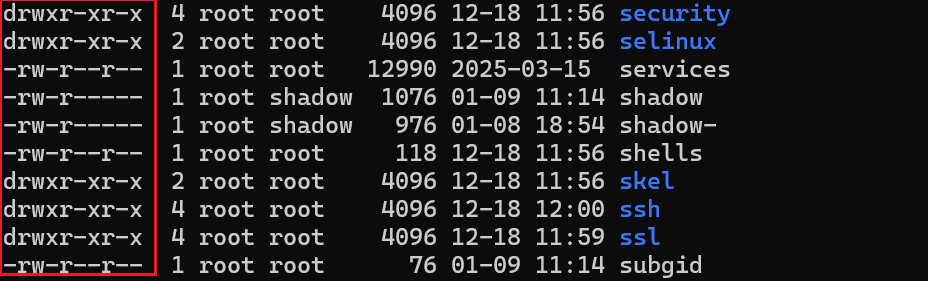
Najczęściej podejrzysz uprawnienia poleceniem ls -la. Za prawa dostępu odpowiada pierwsza kolumna. Na początku może wyglądać to chaotycznie, ale gdy poznasz logikę znaków, wszystko stanie się proste.
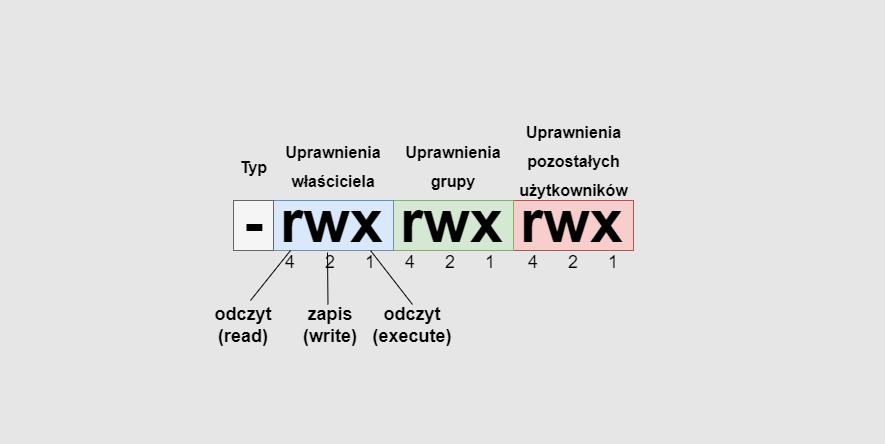
Uprawnienia plików i katalogów składają się z trzech zestawów:
- Uprawnienia właściciela (owner) – co może zrobić właściciel pliku
- Uprawnienia grupy (group) – co mogą zrobić użytkownicy z tej samej grupy
- Uprawnienia innych (others) – co mogą zrobić pozostali użytkownicy
W modelu uprawnień system wybiera odpowiedni zestaw:
- Jeśli jesteś właścicielem pliku, obowiązują prawa właściciela.
- Jeśli nie jesteś właścicielem, ale należysz do grupy pliku, obowiązują prawa grupy.
- W pozostałych przypadkach obowiązują prawa innych użytkowników.
Typ pliku – pierwszy znak
Pierwszy znak w zapisie uprawnień informuje, z jakim typem obiektu masz do czynienia:
- d – katalog
- – – plik
- l – dowiązanie symboliczne (symlink)
Prawa rwx — co oznaczają?
Kolejne znaki to trzy bloki po trzy litery: rwx rwx rwx.
- r (read) – pozwala odczytać zawartość pliku (lub listę plików w katalogu)
- w (write) – pozwala modyfikować lub usuwać
- x (execute) – pozwala uruchomić plik (program/skrypt), wejść do katalogu
W Linuksie nie ma obowiązkowych rozszerzeń typu .exe – o wykonywalności decyduje głównie bit x.
Prawo x pozwala wejść do katalogu poleceniem cd oraz przejść przez niego przy odwołaniu do pliku.
Żeby odczytać:
/home/patryk/dokumenty/plik.txtpotrzebujesz prawa przechodzenia przez katalogi na tej ścieżce oraz odpowiednich praw do samego pliku. Samo r przy plik.txt nie wystarczy, jeśli nie możesz przejść przez dokumenty.
Jak zmienić uprawnienia? Polecenie chmod
Aby zmieniać uprawnienia, używa się polecenia chmod. Właściciel pliku (nawet jako zwykły użytkownik) może zmieniać uprawnienia do swoich plików.
Są dwie metody:
- metoda liczbowa (ósemkowa)
- metoda słowna (r/w/x)
Obie działają tak samo – wybierz tę, która jest dla Ciebie wygodniejsza.
Metoda liczbowa (ósemkowa)
W metodzie liczbowej zmiany uprawnień, należy za pomocą liczb ósemkowych podać, jakie uprawnienia mają być przypisane dla właściciela, grupy oraz pozostałych użytkowników. Zauważ, że suma odpowiednich liczb daje zestaw odpowiadających im uprawnień.
Każda cyfra to suma wartości:
- 4 = r (odczyt)
- 2 = w (zapis)
- 1 = x (wykonanie lub przechodzenie przez katalog)
Sumujesz je osobno dla właściciela, grupy i innych użytkowników.
| Wartość | Zapis | Uprawnienia |
|---|---|---|
0 | --- | Brak |
1 | --x | Wykonywanie/przechodzenie |
2 | -w- | Zapis |
3 | -wx | Zapis i wykonywanie/przechodzenie |
4 | r-- | Odczyt |
5 | r-x | Odczyt i wykonywanie/przechodzenie |
6 | rw- | Odczyt i zapis |
7 | rwx | Wszystkie trzy prawa |
Jeśli chcesz zmieniać uprawnienia rekurencyjnie dla całego katalogu, użyj przełącznika -R.
W katalogu ćwiczeniowym ustaw:
chmod 640 notatka.txt
ls -l notatka.txt
Początek wyniku powinien wyglądać tak:
-rw-r-----Właściciel może czytać i zmieniać plik, grupa tylko go czytać, a inni nie mają dostępu.
Dla prywatnego katalogu zastosuj:
chmod 700 dokumenty
ls -ld dokumenty
Oczekiwany zapis to drwx------.
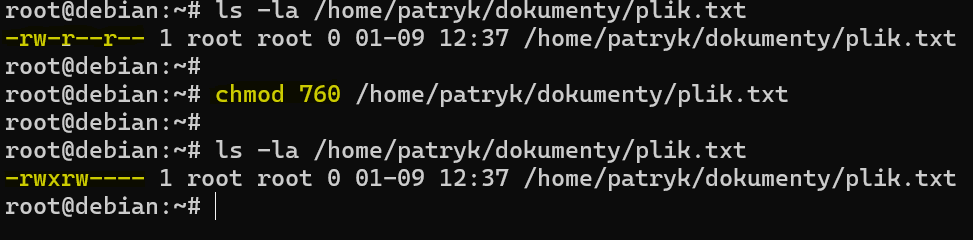
Metoda słowna (u/g/o/a)
W metodzie słownej, należy najpierw podać, dla kogo prawa dostępu mają zostać zmienione.
Dostępne są cztery wartości:
- u – właściciel
- g – grupa
- o – inni
- a – wszyscy
Możesz je łączyć, np. ugo.
Potem używasz:
- + aby dodać uprawnienie
- – aby odebrać uprawnienie
Na końcu wskazujesz uprawnienia:
- r – odczyt
- w – zapis
- x – wykonywanie
Dodaj grupie możliwość zapisu:
chmod g+w notatka.txtOdbierz ją ponownie:
chmod g-w notatka.txtUstaw pełny zestaw podstawowych praw jednym poleceniem:
chmod u=rw,g=r,o= notatka.txtOczekiwany wynik:
-rw-r----- 640 notatka.txt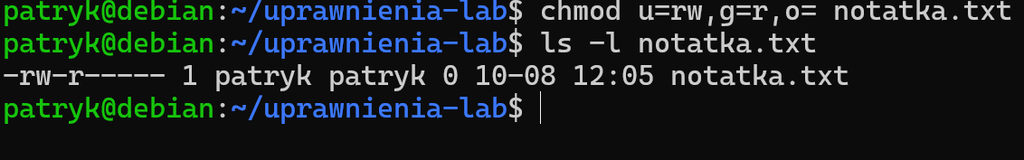
Zmiana właściciela i grupy
Zmiana właściciela (chown)
Czasami potrzebujesz zmienić właściciela pliku albo od razu właściciela i grupę – służy do tego chown.
Przykład zmiany właściciela i grupy jednocześnie. Do zmiany właściciela pliku należy skorzystać z uprawnień użytkownika root
su root
chown ola:informatycy notatka.txt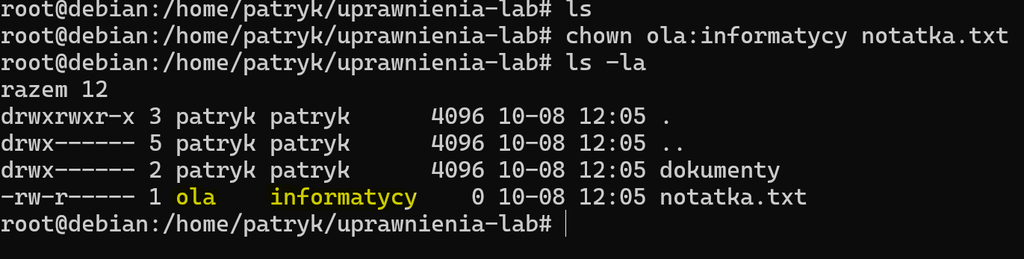
Zmiana grupy (chgrp)
Jeśli chcesz zmienić tylko grupę, możesz użyć chgrp.
chgrp patryk notatka.txt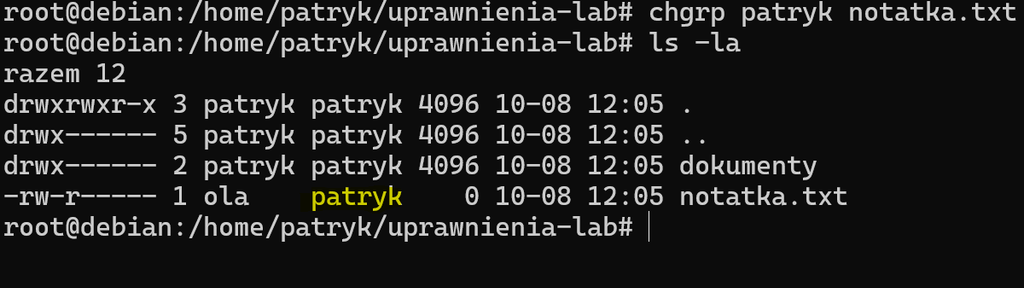
Specjalne uprawnienia: SUID, SGID i Sticky Bit
Poza standardowym rwx istnieją też trzy specjalne bity, które zwiększają funkcjonalność i bezpieczeństwo.
SUID (Set User ID)
Jeśli plik ma ustawiony SUID, uruchamia się z uprawnieniami właściciela pliku, a nie osoby, która go uruchamia. To popularne przy programach wymagających wyższych uprawnień.
Na swojej maszynie możesz bez zmieniania konfiguracji obejrzeć program passwd:
ls -l /usr/bin/passwdW wielu instalacjach zobaczysz s w miejscu prawa wykonywania właściciela.
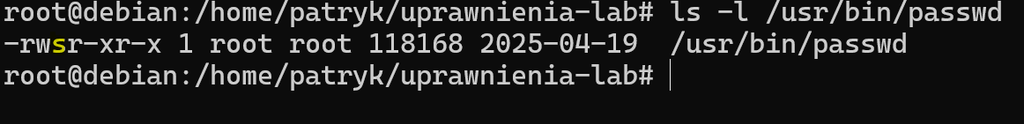
Aby ustawić to uprawnienie na dowolnym pliku należy skorzystać z poniższej komendy
chmod u+s nazwa_plikuPo ustawieniu SUID w miejscu x dla właściciela pojawia się s.
SGID (Set Group ID)
SGID działa podobnie, ale dotyczy grupy.
- Dla plików: program uruchamia się z uprawnieniami grupy będącej właścicielem pliku
- Dla katalogów: nowe pliki i katalogi dziedziczą grupę katalogu nadrzędnego
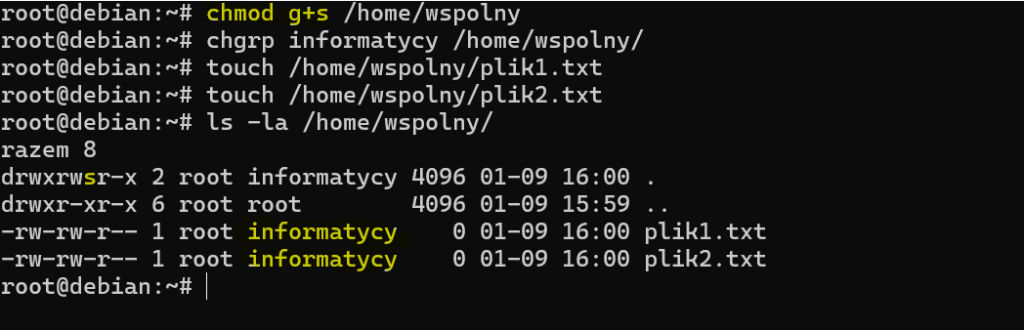
To świetne rozwiązanie dla katalogów współdzielonych w zespole. Ustawiając bit SGID w tym katalogu, wszelkie pliki utworzone w nim dziedziczą grupę będącą właścicielem katalogu, a nie grupę użytkownika tworzącego plik. Dzięki temu wszystkie pliki w katalogu zachowają wspólną grupę, co ułatwia bezproblemową współpracę między członkami grupy.
Aby ustawić to uprawnienie na dowolnym pliku należy skorzystać z poniższej komendy
chmod g+s nazwa_plikuPo ustawieniu SGID w miejscu x dla grupy pojawia się s.
Sticky Bit
Sticky Bit działa na katalogach i ogranicza usuwanie znajdujących się w nim plików. Taki plik może usunąć tylko:
- właściciel pliku
- właściciel katalogu
- root
Najczęściej spotkasz to w katalogu /tmp.
Przykład: Można utworzyć publiczny katalog na serwerze internetowym, do którego użytkownicy mogą przesyłać swoje pliki. Ustawiając Sticky Bit w tym katalogu, użytkownicy mogą swobodnie przesyłać pliki, ale po przesłaniu tylko właściciel pliku, właściciel katalogu lub użytkownik root może usuwać lub modyfikować te pliki. Zapobiega to modyfikowaniu lub usuwaniu plików przesłanych przez innych użytkowników, zapewniając bezpieczeństwo plików.
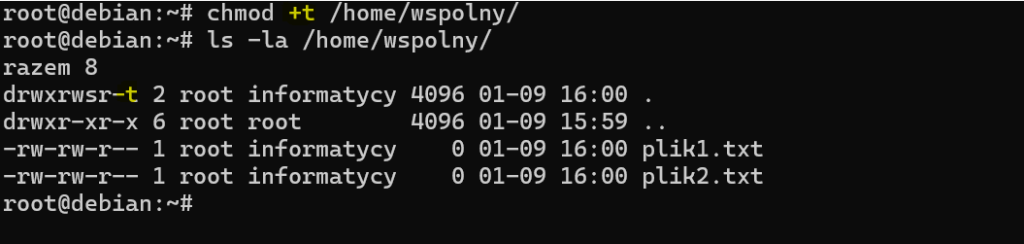
W przygotowanym katalogu wspólnym możesz jako root dodać sticky bit:
chmod +t /home/wspolny
ls -ld /home/wspolny
Po ustawieniu Sticky Bit w miejscu x dla innych pojawia się t. Sticky bit nie blokuje edycji zawartości cudzych plików. Jeśli prawa samego pliku pozwalają grupie na zapis, inni członkowie grupy nadal mogą zmieniać jego treść. Ograniczenie dotyczy usuwania i zmiany nazw wpisów w katalogu.
Zmienna umask
Polecenie umask ustawia domyślne uprawnienia dla nowo tworzonych plików i katalogów.
Linux zwykle startuje od maksymalnych wartości:
- 666 dla plików
- 777 dla katalogów
Wartość umask mówi, jakie prawa należy odjąć (zamaskować).
| Umask | Nowy plik przy żądaniu 666 | Nowy katalog przy żądaniu 777 |
|---|---|---|
022 | 644 — rw-r--r-- | 755 — rwxr-xr-x |
027 | 640 — rw-r----- | 750 — rwxr-x--- |
077 | 600 — rw------- | 700 — rwx------ |
umask nie zmienia praw istniejących plików.
Sprawdzenie umask
umaskCzęsto domyślnie zobaczysz 022, co oznacza:
- właściciel: pełne prawa
- grupa i inni: bez zapisu (czyli zwykle odczyt, a dla katalogów także wejście/execute)
Ustawienie nowego umask
umask 077To oznacza:
- właściciel: pełne prawa
- grupa i inni: brak dostępu
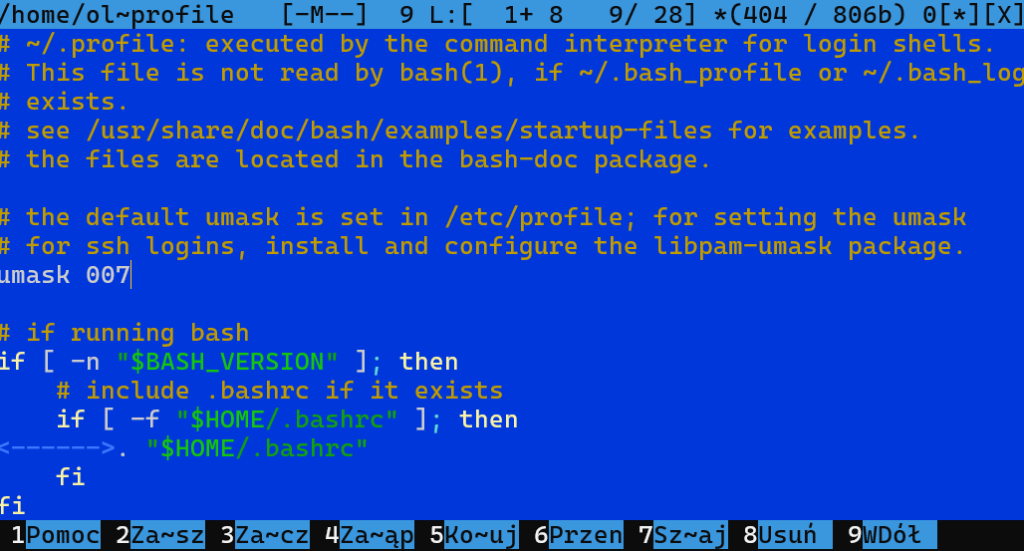
Umask na stałe (po restarcie)
umask jest trzymany w pamięci, więc po restarcie znika. Aby ustawić go na stałe, dodaj go do pliku .profile w katalogu użytkownika.
Krótkie zadanie na koniec
W katalogu ~/uprawnienia-lab, jako zwykły użytkownik:
– Utwórz katalog raporty i plik raporty/raport.txt.
– Ustaw katalog tak, aby właściciel miał pełny dostęp, grupa mogła wyświetlać zawartość i przez niego przechodzić, a inni nie mieli dostępu.
– Ustaw plik tak, aby właściciel mógł czytać i pisać, grupa tylko czytać, a inni nie mieli dostępu.
Poprawna odpowiedź:
cd ~/uprawnienia-lab
mkdir raporty
touch raporty/raport.txt
chmod 750 raporty
chmod 640 raporty/raport.txt
stat -c '%A %a %n' raporty raporty/raport.txt
Oczekiwany wynik:
drwxr-x--- 750 raporty
-rw-r----- 640 raporty/raport.txt
Następny krok: Wiesz już, jak kontrolować dostęp do danych. W kolejnej lekcji przejdziemy do zarządzania dyskami w Linuksie — poznasz urządzenia blokowe, partycje, systemy plików i montowanie, czyli udostępnianie ich zawartości w drzewie katalogów.
Przejdź do następnej lekcji: Zarządzanie dyskami w Linuxie →
← Poprzednia lekcja: Użytkownicy i grupy w Linuksie · Wróć do spisu kursu
